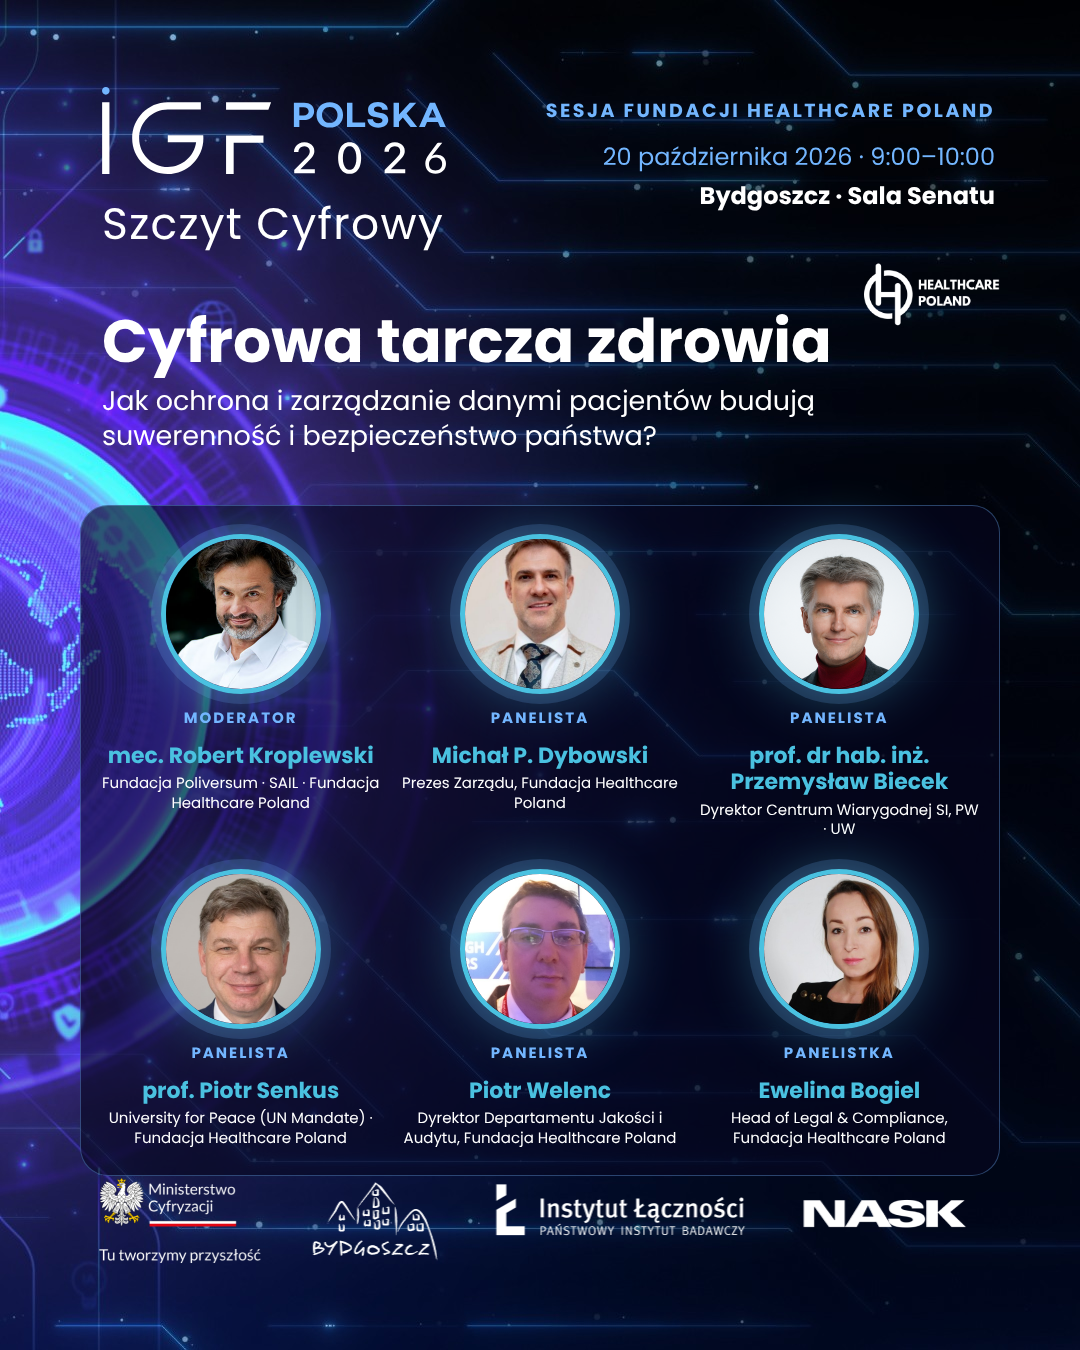
20 października 2026 r. na Szczycie Cyfrowym IGF Polska 2026 w Bydgoszczy (Sala Senatu) Fundacja Healthcare Poland poprowadziła sesję „Cyfrowa tarcza zdrowia”. Pytanie, które postawiliśmy panelowi: jak ochrona i zarządzanie danymi pacjentów budują suwerenność i bezpieczeństwo państwa? Poniżej przedstawiamy wnioski systemowe, które Fundacja wyciąga z dyskusji — i to, jak łączą się one z przystąpieniem Polski do Digital Commons EDIC.

Panel
- mec. Robert Kroplewski (moderator) — Fundacja Poliversum, SAIL, Fundacja Healthcare Poland
- Michał P. Dybowski — Prezes Zarządu Fundacji Healthcare Poland
- prof. dr hab. inż. Przemysław Biecek — Dyrektor Centrum Wiarygodnej Sztucznej Inteligencji, Politechnika Warszawska i Uniwersytet Warszawski
- prof. Piotr Senkus — University for Peace (UN Mandate), Fundacja Healthcare Poland
- Piotr Welenc — Dyrektor Departamentu Jakości i Audytu, Fundacja Healthcare Poland
- Ewelina Bogiel — Head of Legal & Compliance, Fundacja Healthcare Poland
Punkt wyjścia: dane pacjentów to infrastruktura krytyczna
Dane pacjentów nie są wyłącznie zasobem administracyjnym. Od ich integralności, dostępności i rozliczalnego przetwarzania zależą ciągłość opieki, zaufanie obywateli i odporność systemu ochrony zdrowia w czasie kryzysu. Suwerenność cyfrowa zaczyna się tam, gdzie państwo zachowuje kontrolę nad danymi opisującymi zdrowie swoich obywateli — a sztuczna inteligencja służy pacjentowi, zamiast czynić z niego wyłącznie obiekt przetwarzania.
Co pokazała dyskusja
Pytania z sali pokazały, że wciąż potrzebujemy spokojnej, konkretnej rozmowy o Europejskiej Przestrzeni Danych Dotyczących Zdrowia (EHDS). Nie dla wszystkich jest jasne, czym jest EHDS, czemu ma służyć i jak odpowiadają na to projekty takie jak HeliX.
Najważniejsze nieporozumienie: udostępnianie danych medycznych bywa utożsamiane z ich swobodnym „krążeniem po internecie”. Tymczasem wtórne wykorzystanie danych w ramach EHDS ma opierać się na określonych celach, uprawnieniach i bezpiecznych środowiskach przetwarzania. Umożliwienie analizy danych nie oznacza przekazania komukolwiek dokumentacji pacjentów do dowolnego pobrania i wykorzystania.
W projekcie HeliX (Horizon Europe), w którym uczestniczy Fundacja Healthcare Poland, odpowiadamy na to prostą zasadą: dane zostają, AI podróżuje. Uczenie federacyjne przenosi obliczenia do danych, które pozostają w placówkach. Wymianie podlegają aktualizacje modelu, a dane źródłowe pozostają pod kontrolą instytucji, które je przechowują. Federacja nie zwalnia z zabezpieczeń — nadal potrzebna jest kontrola dostępu i ochrona przed ujawnieniem informacji przez same aktualizacje modelu — ale realnie ogranicza kopiowanie i ekspozycję danych.
Kontekst: Polska w Digital Commons EDIC
Cztery dni przed panelem, 16 października 2026 r., Zgromadzenie Członków Digital Commons EDIC poparło kandydaturę Polski. Od 1 stycznia 2027 r. będziemy pełnoprawnym członkiem europejskiego konsorcjum, które wspólnie rozwija i utrzymuje otwarte technologie dla sektora publicznego; Polskę reprezentuje Ministerstwo Cyfryzacji. Co to może oznaczać dla szpitali, opisaliśmy w osobnym artykule. Panel pokazał, dlaczego te tematy należą do siebie: zaufanie do wykorzystania danych zdrowotnych buduje się na architekturze, którą można sprawdzić.
Wnioski systemowe
1. Przejrzystość przepływów danych jako standard
Dla każdego systemu korzystającego z danych zdrowotnych powinniśmy umieć prosto powiedzieć: gdzie pozostają dane, kto może wykonać na nich obliczenia, co opuszcza placówkę i kto za to odpowiada. To powinien być standard komunikacji z pacjentami, lekarzami i regulatorami — a nie wyjątek.
2. Architektura federacyjna jako domyślna dla wtórnego wykorzystania
Tam, gdzie celem są badania, innowacje czy trenowanie AI, pierwszym pytaniem powinno być, czy obliczenia mogą trafić do danych, zamiast dane do obliczeń. Zasada „dane zostają, AI podróżuje” ogranicza ryzyko — pod warunkiem oceny konkretnej architektury, przepływów informacji i zabezpieczeń.
3. Otwartość jako warunek zaufania i odporności
Kod, który można przejrzeć, wspólne standardy i jawne zasady pozwalają sprawdzić, jak system traktuje dane pacjentów. Cyfrowe dobra wspólne — technologie budowane raz, wspólnie i otwarcie — zmniejszają uzależnienie od dostawców i koszt interoperacyjności, a mniejszym szpitalom dają dostęp do bezpieczeństwa, na które samodzielnie nie mogłyby sobie pozwolić. Uważamy, że ochrona zdrowia powinna być jednym z obszarów polskiego udziału w Digital Commons EDIC.
4. Otwartość nie zwalnia z regulacji
Rozwiązanie otwarte musi spełnić te same wymagania co każde inne: integrację z platformą P1, ustawę o krajowym systemie cyberbezpieczeństwa i NIS2, RODO, wymagania EHDS wobec systemów elektronicznej dokumentacji medycznej, rozporządzenie MDR tam, gdzie oprogramowanie jest wyrobem medycznym, oraz AI Act. Zgodność trzeba projektować od początku, a nie dodawać na końcu.
5. Dobro wspólne wymaga licencji i zasad zarządzania
Bez otwartej licencji (np. EUPL), jawnych zasad zarządzania i jasnego modelu utrzymania i odpowiedzialności „otwarty” system pozostaje produktem jednej organizacji, a nie dobrem wspólnym. Te elementy trzeba rozstrzygnąć, zanim rozwiązanie zostanie zaproponowane do wspólnego portfela.
6. Narzędzia proporcjonalne do ryzyka: piaskownice, standardy jakości, audyt
Budowa cyfrowej tarczy wymaga instrumentów proporcjonalnych do ryzyka: piaskownic regulacyjnych dla AI w ochronie zdrowia, standardów jakości i audytu oraz jasnej odpowiedzialności prawnej — zawsze z poszanowaniem pacjenta jako podmiotu, a nie obiektu przetwarzania.
7. Szpitale w centrum
Wspólne rozwiązania mają sens tylko wtedy, gdy odpowiadają na realne potrzeby placówek. Razem z Polską Federacją Szpitali chcemy, by to szpitale członkowskie definiowały wymagania, uczestniczyły w pilotażach i jako pierwsze korzystały z europejskiej współpracy.
Co proponujemy
- Notatkę roboczą do Ministerstwa Cyfryzacji i Ministerstwa Zdrowia o ochronie zdrowia jako obszarze polskiego udziału w Digital Commons EDIC, przygotowaną wspólnie z Polską Federacją Szpitali, z propozycją spotkania roboczego.
- Przystępne materiały edukacyjne o EHDS i wtórnym wykorzystaniu danych zdrowotnych — dla menedżerów szpitali, lekarzy i pacjentów.
- Udostępnienie doświadczeń z projektu HeliX w zakresie federacyjnego AI jako praktycznego przykładu zasady „dane zostają, AI podróżuje”.
Dziękujemy panelistom oraz mec. Robertowi Kroplewskiemu za moderację i nawigację dyskusji mimo problemów technicznych, a Sekretariatowi IGF Polska w Ministerstwie Cyfryzacji — za włączenie naszej sesji do programu.
Wnioski stanowią podsumowanie dyskusji przygotowane przez Fundację i nie przypisują konkretnych poglądów poszczególnym panelistom. Artykuł wyraża stanowisko Fundacji Healthcare Poland i nie jest komunikatem Ministerstwa Cyfryzacji, Ministerstwa Zdrowia ani Digital Commons EDIC. Stan na 21 października 2026 r.
Fundacja Healthcare Poland | Polska Federacja Szpitali


Dodaj komentarz